Falhas no Chrome viraram caminho para invadir PCs com Windows antigo
Bruno Belissimo
Na edição de
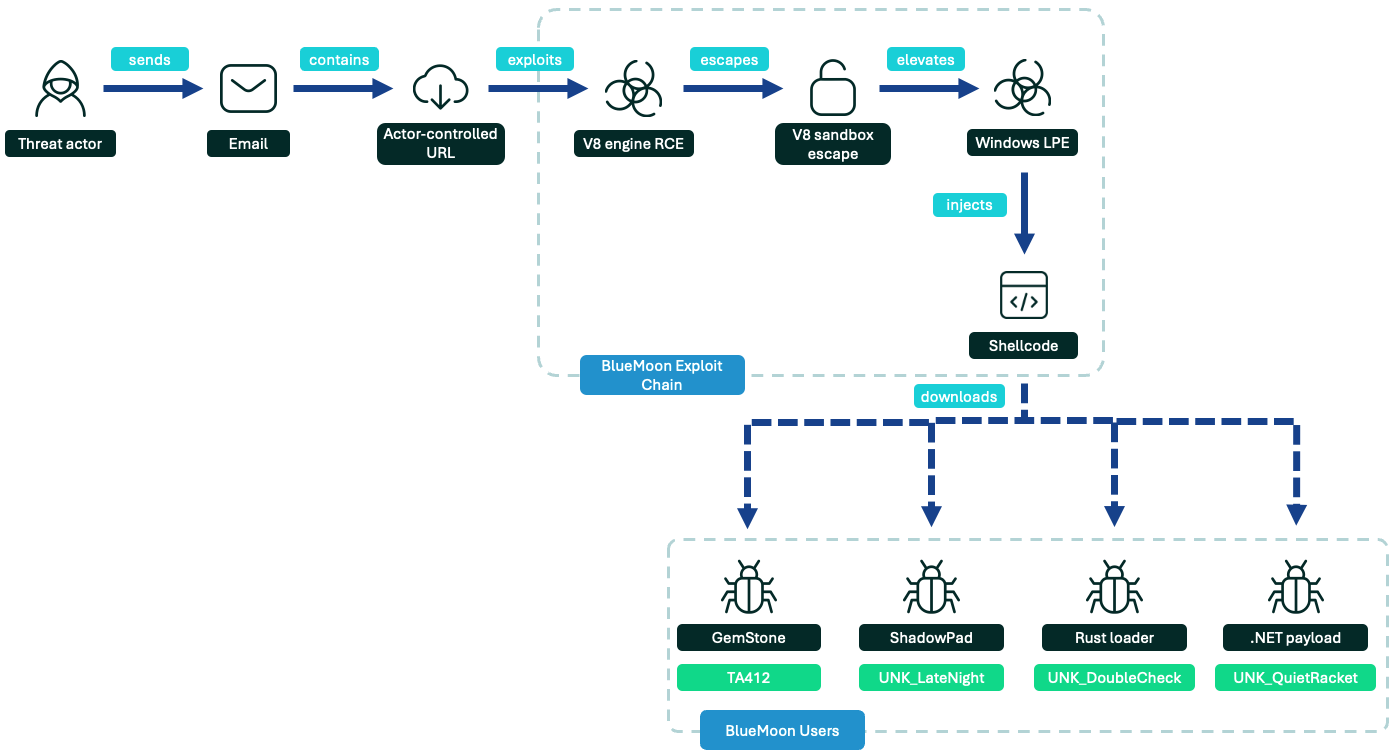
A Proofpoint identificou quatro grupos de espionagem usando o mesmo conjunto de ataques, chamado BlueMoon. Ele combina falhas no Chrome e em outros navegadores baseados no Chromium com uma vulnerabilidade em versões antigas do Windows. A primeira atividade observada foi em 28 de agosto; o relatório foi publicado em 9 de setembro.
O que você precisa saber
- O ponto mais incômodo é o intervalo entre uma correção aparecer no código aberto e chegar ao navegador instalado. Segundo a pesquisa, criminosos exploraram essa janela para preparar ataques. Na etapa do Windows, o conjunto observado dependia de versões específicas, incluindo Windows 10 e a versão inicial do Windows 11. Isso limita quais computadores conseguem ser comprometidos pela cadeia completa.
- O Chrome 153 começou a ser distribuído em 8 de setembro com correções de segurança, incluindo uma das falhas citadas. Atualizações chegam gradualmente. Ter a correção anunciada pela fabricante e tê-la instalada em todos os computadores da empresa são coisas diferentes.
- O relatório encontrou sinais compatíveis com desenvolvimento auxiliado por IA, mas não uma prova conclusiva. A atribuição da pesquisa é essa: hipótese. Ela não permite afirmar que uma IA criou o ataque sozinha.
Por que importa
Quem administra computadores pode agir sem esperar a próxima reunião: conferir a versão instalada do navegador, concluir o reinício pedido pela atualização e revisar máquinas com sistemas antigos. Para você que trabalha em um PC da empresa, vale acionar o suporte. Um navegador atualizado ajuda, mas a manutenção precisa incluir o sistema operacional.